Работа с роутерами Conel: cоздание и настройка сертификата для OpenVPN
27 июня 2011 0:00
// Диспетчеризация, интернет вещей (IoT) и беспроводная связь
Работа с роутерами Conel: cоздание и настройка сертификата для OpenVPN
2022-05-21T01:11:54+00:00
2022-05-21T01:11:54+00:00
Как создать сертификат для VPN соединения? Один из способов — при помощи OpenVPN. В ОС Windows рекомендуем установить OpenVPN GUI, см. http://openvpn.se.
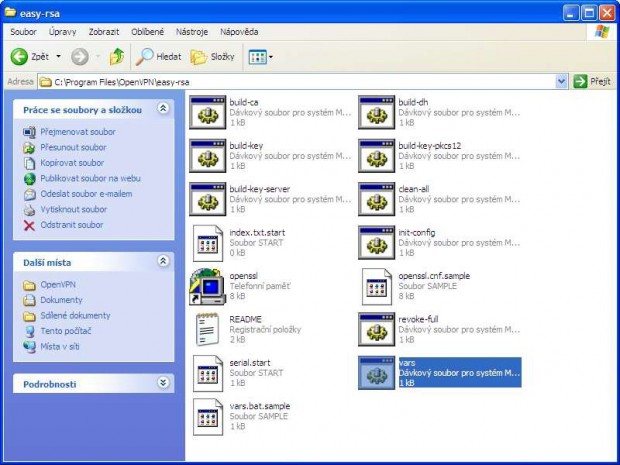
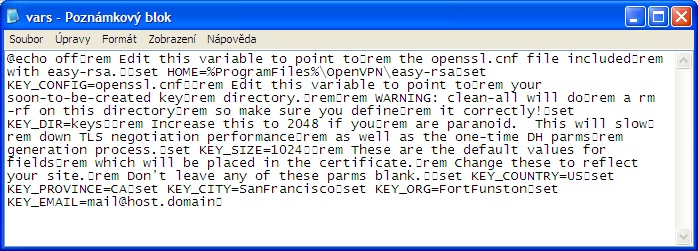
Прежде всего откорректируйте файл vars, который определяет период действительности сертификата, значения по умолчанию полей ключей ( которые обязательно должны быть заполнены).
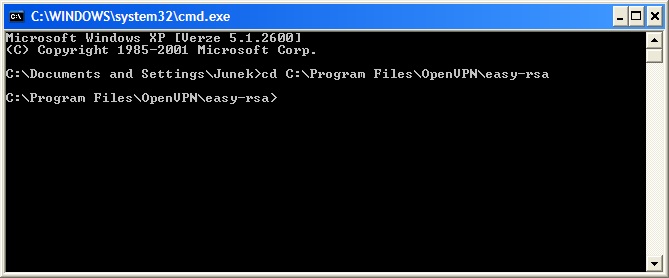
Запустите командную строку cmd и перейдите к каталогу C:\ProgramFiles\OpenVPN\easy-rsa.
Теперь выполните следующие команды:
vars
clean-all
build-ca
Этим очистится целевой каталог и сгенерируется новое сертификационное авторство.
Продолжаем генерацию сертификата и ключей сервера и клиентов:
build-key-server mujserver
build-keyclient1
build-keyclient2
build-keyclient3
Последним „стандартным“ компонентом является Diffie-Hellman parameters file, который генерируется при помощи команды
build-dh
Для обеспечения более высокой степени безопасности коммуникаций (служба VPN, при определенных условиях, должна быть доступна откуда угодно, но в этом случае грозит опасность DoS атаки) не мешает обеспечить «предавторизацию» подключающегося клиента, потому что в процессе сверки VPN соединения, в коммуникационном канале открыто достаточное количество относительно чувствительной информации, которую потенциальный атакующий может использовать в своих целях.
Кроме того, процесс сверки соединения и контроль ключей для сервера довольно ресурсоемкая задача. Поэтому OpenVPN содержит инструмент TLS-Auth, при помощи которого (на основании статического ключа) контролируется легитимность соединения. Сгенерированные сертификаты и ключи размещены в каталоге C:\Program Files\OpenVPN\easy-rsa\keys.
В Conel ER75i/UR5 сертификаты вкладываются при помощи какого-либо текстового редактора например — MS Note (блокнот).
Сертификаты сервера:
CA:
——BEGIN CERTIFICATE——
…kjhkjhkjhkjhkjhkjhkhkjhkjhkh….
——END CERTIFICATE——
server:
——BEGIN CERTIFICATE——
…kjhkjhkjhkjhkjhkjhkhkjhkjhkh….
——END CERTIFICATE——
DH:
——BEGIN DH PARAMETERS——
…jkjkjkjkjkjkjjkjkjkjkjkjkjkjkjkjk…
——END CERTIFICATE——
Private Key:
——BEGIN RSA PRIVATE KEY——
…jkjkjkjkjkjkjkjkjkjkjkjkjkjkjkjkj….
——END RSA PRIVATE KEY——
Сертификаты клиента:
CA:
——BEGIN CERTIFICATE——
…kjhkjhkjhkjhkjhkjhkhkjhkjhkh….
——END CERTIFICATE——
Client:
——BEGIN CERTIFICATE——
…kjhkjhkjhkjhkjhkjhkhkjhkjhkh….
——END CERTIFICATE——
Private Key:
——BEGIN RSA PRIVATE KEY——
…jkjkjkjkjkjkjkjkjkjkjkjkjkjkjkjkj….
——END RSA PRIVATE KEY——
Сертификационное авторство CA и у сервера и у клиента должно быть одинаковым.
Как создать сертификат для VPN соединения? Один из способов — при помощи OpenVPN. В ОС Windows рекомендуем установить OpenVPN GUI, см. http://openvpn.se.
Прежде всего откорректируйте файл vars, который определяет период действительности сертификата, значения по умолчанию полей ключей ( которые обязательно должны быть заполнены).
Запустите командную строку cmd и перейдите к каталогу C:\ProgramFiles\OpenVPN\easy-rsa.
Теперь выполните следующие команды:
vars
clean-all
build-ca
Этим очистится целевой каталог и сгенерируется новое сертификационное авторство.
Продолжаем генерацию сертификата и ключей сервера и клиентов:
build-key-server mujserver
build-keyclient1
build-keyclient2
build-keyclient3
Последним „стандартным“ компонентом является Diffie-Hellman parameters file, который генерируется при помощи команды
build-dh
Для обеспечения более высокой степени безопасности коммуникаций (служба VPN, при определенных условиях, должна быть доступна откуда угодно, но в этом случае грозит опасность DoS атаки) не мешает обеспечить «предавторизацию» подключающегося клиента, потому что в процессе сверки VPN соединения, в коммуникационном канале открыто достаточное количество относительно чувствительной информации, которую потенциальный атакующий может использовать в своих целях.
Кроме того, процесс сверки соединения и контроль ключей для сервера довольно ресурсоемкая задача. Поэтому OpenVPN содержит инструмент TLS-Auth, при помощи которого (на основании статического ключа) контролируется легитимность соединения. Сгенерированные сертификаты и ключи размещены в каталоге C:\Program Files\OpenVPN\easy-rsa\keys.
В Conel ER75i/UR5 сертификаты вкладываются при помощи какого-либо текстового редактора например — MS Note (блокнот).
Сертификаты сервера:
CA:
——BEGIN CERTIFICATE——
…kjhkjhkjhkjhkjhkjhkhkjhkjhkh….
——END CERTIFICATE——
server:
——BEGIN CERTIFICATE——
…kjhkjhkjhkjhkjhkjhkhkjhkjhkh….
——END CERTIFICATE——
DH:
——BEGIN DH PARAMETERS——
…jkjkjkjkjkjkjjkjkjkjkjkjkjkjkjkjk…
——END CERTIFICATE——
Private Key:
——BEGIN RSA PRIVATE KEY——
…jkjkjkjkjkjkjkjkjkjkjkjkjkjkjkjkj….
——END RSA PRIVATE KEY——
Сертификаты клиента:
CA:
——BEGIN CERTIFICATE——
…kjhkjhkjhkjhkjhkjhkhkjhkjhkh….
——END CERTIFICATE——
Client:
——BEGIN CERTIFICATE——
…kjhkjhkjhkjhkjhkjhkhkjhkjhkh….
——END CERTIFICATE——
Private Key:
——BEGIN RSA PRIVATE KEY——
…jkjkjkjkjkjkjkjkjkjkjkjkjkjkjkjkj….
——END RSA PRIVATE KEY——
Сертификационное авторство CA и у сервера и у клиента должно быть одинаковым.